Beratung · Auditierung · Interimsmandate
Ihr Experte für Informationssicherheit, NIS-2 und Business Continuity Management.
Ich unterstütze Geschäftsführungen, IT-Verantwortliche und Behörden dabei, gesetzliche und normative Anforderungen umzusetzen – von der ersten Standortbestimmung bis zur Vorbereitung auf Zertifizierung oder Prüfung.
30 Minuten · kostenfrei · unverbindlich
16+Jahre Erfahrung im
Sicherheitsmanagement
10+Jahre Lehre an Hochschulen
in Berlin und Brandenburg
ISO/IEC 27001Senior Lead Auditor
EU · DB · SiemensProjekterfahrung in
Großorganisationen
Typische Anlässe
Wann Unternehmen und Behörden mich beauftragen.
In den meisten Fällen gibt es einen konkreten Auslöser – eine Frist, eine Prüfung oder eine neue gesetzliche Pflicht.
Ihr Unternehmen fällt unter NIS-2.
Risikomanagement, Meldewege und Nachweise müssen aufgebaut werden – und es ist unklar, wo Sie beginnen sollen.
Eine ISO-27001-Zertifizierung steht an.
Kunden oder Ausschreibungen verlangen ein Zertifikat, und der Termin für das Audit ist bereits gesetzt.
Ein Audit hat Abweichungen ergeben.
Feststellungen aus Audit oder Prüfung müssen fristgerecht und nachvollziehbar behoben werden.
Das Notfallhandbuch fehlt oder ist veraltet.
Wiederanlaufpläne wurden nie geübt, und im Krisenfall sind Zuständigkeiten nicht eindeutig geregelt.
Die Funktion des ISB oder CISO ist unbesetzt.
Sie benötigen kurzfristig eine qualifizierte Besetzung, bis die Stelle intern nachbesetzt ist.
DORA gilt für Ihr Institut.
IKT-Risikomanagement und digitale Resilienz müssen gegenüber der Aufsicht belastbar nachgewiesen werden.
Leistungen
Beratung, Auditierung und Interimsmandate.
Vier Fachgebiete mit klar definierten Aufgaben und einem konkreten Ziel für Ihre Organisation.
01 / Informationssicherheit
Informationssicherheit
und Auditierung
Aufbau, Weiterentwicklung und Prüfung von Informationssicherheits-Managementsystemen.
- Gap-Analyse nach ISO/IEC 27001 oder BSI IT-Grundschutz
- Richtlinien, Risikoanalyse und Maßnahmenplanung
- Interne Audits und Begleitung der Zertifizierung
Ein zertifizierungsfähiges ISMS mit nachvollziehbaren Prozessen und Nachweisen.
02 / Notfall & Krise
Business Continuity
und Krisenmanagement
Notfallmanagement nach BSI-Standard 200-4 und ISO 22301, Krisenmanagement nach ISO 22361.
- Business-Impact-Analyse und Risikobewertung
- Notfallhandbuch, Wiederanlauf- und Geschäftsfortführungspläne
- Aufbau von Krisenstäben, Planung und Auswertung von Übungen
Ein geübtes, belastbares Notfallmanagement mit klaren Zuständigkeiten.
03 / Regulatorik
NIS-2, KRITIS
und DORA
Umsetzung gesetzlicher Pflichten für regulierte Unternehmen und Betreiber kritischer Infrastrukturen.
- Betroffenheitsprüfung und Gap-Analyse
- Umsetzungsplanung, Melde- und Nachweisprozesse
- Vorbereitung auf behördliche und aufsichtsrechtliche Prüfungen
Belastbare Nachweise gegenüber Behörden und Aufsicht.
04 / Mandate & Datenschutz
Interimsmandate
und Datenschutz
Qualifizierte Besetzung von Schlüsselfunktionen – befristet oder dauerhaft extern.
- Interims-CISO und Informationssicherheitsbeauftragter
- Externer Datenschutzbeauftragter nach DSGVO und BDSG
- Management-Reporting und Schulungen für Mitarbeitende und Führungskräfte
Handlungsfähigkeit und fachliche Kontinuität ohne Vakanz.
Für wen ich arbeite
- Mittelständische Unternehmen
- Betreiber kritischer Infrastrukturen
- Öffentliche Verwaltung
- Finanzdienstleister
Zusammenarbeit
So läuft die Zusammenarbeit ab.
Klare Schritte, transparente Aufwände und ein fester Ansprechpartner vom ersten Gespräch bis zum Abschluss.
01
Erstgespräch
Wir besprechen Ihre Situation. Sie erhalten eine erste fachliche Einschätzung – in etwa 30 Minuten, kostenfrei und unverbindlich.
02
Standortbestimmung
Wir gleichen Ihren Ist-Stand mit den relevanten Anforderungen ab und priorisieren den Handlungsbedarf.
03
Klares Angebot
Sie erhalten einen definierten Leistungsumfang mit einem nachvollziehbaren Zeitplan und transparentem Aufwand.
04
Umsetzung & Nachweis
Wir arbeiten mit Ihren Teams an den Maßnahmen und bereiten Audit, Prüfung oder Übung gemeinsam vor.
Beratung aus Berlin.
Für Organisationen bundesweit.
Über mich
Berater mit Prüferperspektive.
Ich bin Holger Könnecke, Geschäftsführer der MACONIA GmbH und Dozent für Sicherheitsmanagement.
Seit meinem Studium des Sicherheitsmanagements begleite ich Unternehmen, öffentliche Auftraggeber und Forschungseinrichtungen. Als Senior Lead Auditor kenne ich die Anforderungen aus Sicht der Prüfung. In der Beratung übersetze ich sie in umsetzbare Schritte für Ihre Organisation.
Was ich in Projekten lerne, fließt in meine Lehre ein. Was ich in Lehre und Forschung hinterfrage, bringe ich in die Praxis zurück.
- M.Sc. Security Management
- ISMS Senior Lead Auditor nach ISO/IEC 27001
- BSI IT-Grundschutz-Berater
- BSI IT-Grundschutz-Praktiker und BCM-Praktiker
- Prüfverfahrenskompetenz nach § 8a BSIG
- NIS-2-Experte (TÜV-zertifiziert)
- Datenschutzbeauftragter nach DSGVO und BDSG
- ITIL, Scrum Master, PRINCE2
Referenzen
Referenzen und berufliche Stationen.
Unternehmen
- Deutsche Bahn
- Siemens
- Schweizerische Bundesbahnen
- APPucations
- Sandro IT Security
- Sicherheitsakademie Berlin
Öffentlich & Forschung
- Europäische Kommission
- Berliner Feuerwehr
- OPTET – EU-Forschungsprojekt
- TankNotStrom
Lehre & Fachgremien
- Technische Hochschule Brandenburg
- Hochschule für Wirtschaft und Recht Berlin
- DIN
- BDSW
- IHK
Wissenschaft und Lehre
Praxis und Forschung im Sicherheitsmanagement.
Hochschullehre, Forschung und Beratung sind für mich eng miteinander verbunden.
Lehre
Hochschule für Wirtschaft und Recht Berlin
B.A. Sicherheitsmanagement
Technische Hochschule Brandenburg
M.Sc. Security Management · BCM
Technische Hochschule Brandenburg
M.Sc. Security Management
Forschung
OPTET und TankNotStrom
Entscheidungstheorie und Sorgfaltspflichten in Lieferketten
Gutachten & Betreuung
Begutachtung von Bachelor- und Masterarbeiten zu Informationssicherheit, Krisenmanagement und Corporate Security.
Veröffentlichungen
Publikationen.
Beiträge zu Krisenmanagement und vertrauenswürdiger Software.
2015 · Konferenzbeitrag
Metrics for Evaluation of Trustworthiness-By-Design Software Development Processes
MetriKon 2015 – Praxis der Software-Messung. Tagungsband des DASMA Software Metrik Kongresses, 5.–6. November 2015, IBM, Köln
2014 · Konferenzbeitrag
Trustworthiness Metrics for Socio-Technical Software
9th Future Security – Security Research Conference, Berlin, 16.–18. September 2014
2013 · Monografie, aus der Masterarbeit hervorgegangen
Entwurf eines Krisenmanagementhandbuches
Handlungsempfehlungen am Beispiel eines großflächigen Stromausfalls
Josef Eul Verlag, Lohmar
2013 · Konferenzbeitrag
An Analysis of Software Quality Attributes and Their Contribution to Trustworthiness
Proceedings of the 3rd International Conference on Cloud Computing and Services Science, Volume 1: CloudSecGov
Bachelorarbeit
Welche Auswirkung hat ein mehrtägiger Stromausfall im Stadtgebiet Berlin auf das Gesundheitswesen?
Ausgewählte Gutachten.
Begutachtete Abschlussarbeiten zu Sicherheitsmanagement, Informationssicherheit und Krisenbewältigung.
Masterarbeiten (7)
- Chancen und Herausforderungen für den Arbeitnehmer durch Consumerization und Bring Your Own Device
- Entwicklung einer Verwundbarkeitsanalyse für Security-Gefährdungen von Standorten
- Untersuchung zur Wahrnehmung der Sicherheitswirtschaft in der Gesellschaft
- Implementierung einer Corporate Security im Rahmen einer Unternehmenszusammenführung
- Antisoziales Täterverhalten im Risikomanagement – Entwicklung eines Notfallmanagementmodells für die Fachhochschule Brandenburg zur Prävention und Reaktion auf School Shootings
- Voraussetzungen, Anforderungen und Rahmenbedingungen für eine effiziente Krisenbewältigung bei virtueller Krisenstabsarbeit
- Entwicklung eines digital gestützten Onboardingprozesses am Beispiel der MACONIA GmbH
Bachelorarbeiten (5)
- Motivation von Mitarbeitern im mittleren öffentlichen Dienst am Beispiel der Berliner Feuerwehr
- Untersuchung des Einflusses von sozialen Medien auf die Kommunikation von Jugendlichen und die neuen Chancen für Unternehmen in der geschäftlichen Nutzung
- Fragile Staatlichkeit am Beispiel des jüngsten Landes der Welt – Südsudan – unter Zuhilfenahme der Theorie von Acemoglu und Robinson
- Einsatz von Virtual Reality in Sicherheitsschulungen im Katastrophenschutz
- NIS-2 und etablierte Regelwerke: eine Analyse von Abdeckung und Beitrag in der Informationssicherheit
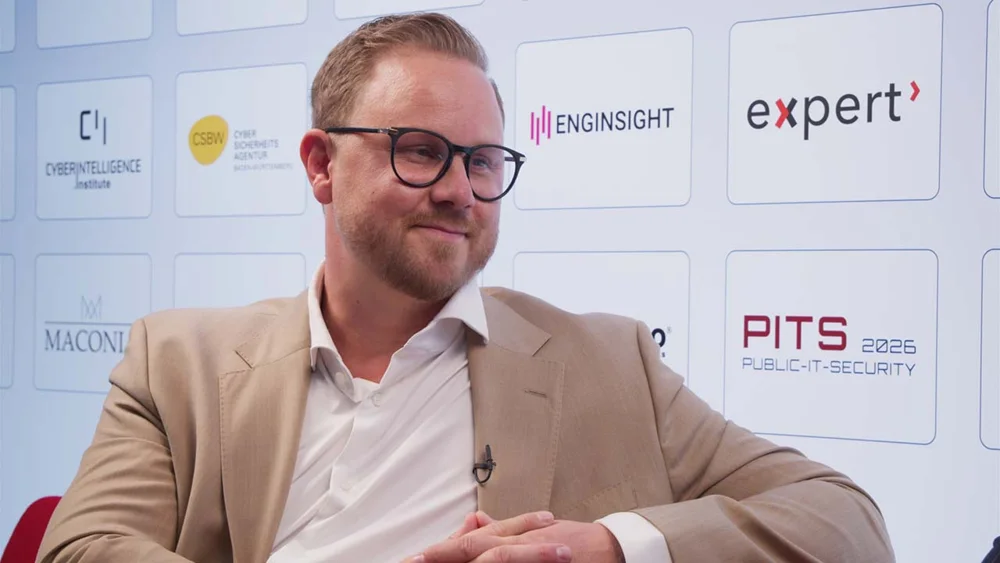
Im Gespräch / Digitaler Staat
„Souveränität ist keine Autarkie.“
Wie gehen Organisationen mit technologischen Abhängigkeiten um? Im Interview spreche ich über digitale Souveränität und fundierte Entscheidungen für kritische IT-Strukturen.
Was kostet das Erstgespräch?
Das Erstgespräch ist kostenfrei und unverbindlich. Es dauert etwa 30 Minuten und findet telefonisch oder per Videokonferenz statt.
Für welche Organisationen arbeiten Sie?
Für mittelständische Unternehmen, Betreiber kritischer Infrastrukturen, öffentliche Einrichtungen und Finanzdienstleister.
Wie klären wir die NIS-2-Betroffenheit?
Wir betrachten die Tätigkeit und Größe Ihrer Organisation sowie mögliche Sonderfälle. Im Erstgespräch ordnen wir Ihre Angaben ein und besprechen das weitere Vorgehen.
Arbeiten Sie vor Ort oder remote?
Beides. Workshops, Audits und Übungen finden in der Regel vor Ort statt, Abstimmungen und Dokumentenarbeit auch remote – in Berlin und bundesweit.
Übernehmen Sie auch Interimsmandate?
Ja. Als Interims-CISO oder Informationssicherheitsbeauftragter unterstütze ich für einen vereinbarten Zeitraum. Umfang und Verfügbarkeit klären wir im persönlichen Gespräch.
Kontakt
Vereinbaren Sie ein Erstgespräch.
Sie schildern Ihre Situation. Gemeinsam klären wir, welche Unterstützung sinnvoll ist und wie Ihre nächsten Schritte aussehen können.
In 30 Minuten erhalten Sie:
- eine erste fachliche Einschätzung Ihrer Situation
- Klarheit über Handlungsbedarf und Fristen
- eine Empfehlung für das weitere Vorgehen
Kostenfrei und unverbindlich.
Telefonisch oder per Videokonferenz.
Holger Könnecke
M.Sc. Security Management